
n8n y WordPress forman una combinación muy útil cuando necesitas conectar el sitio con APIs, formularios, sistemas internos o procesos recurrentes. La parte importante no es conseguir que un flujo “funcione”, sino diseñarlo para que sepa qué puede modificar, qué ocurre si algo falla y cómo evitar duplicados o accesos excesivos.
Una automatización mantenible debe ser más predecible que el trabajo manual que sustituye. Si un error de red puede publicar dos veces el mismo contenido, si una credencial tiene permisos de administrador sin necesitarlos o si nadie puede reconstruir lo sucedido después de un fallo, el problema no es n8n: es el diseño del flujo.
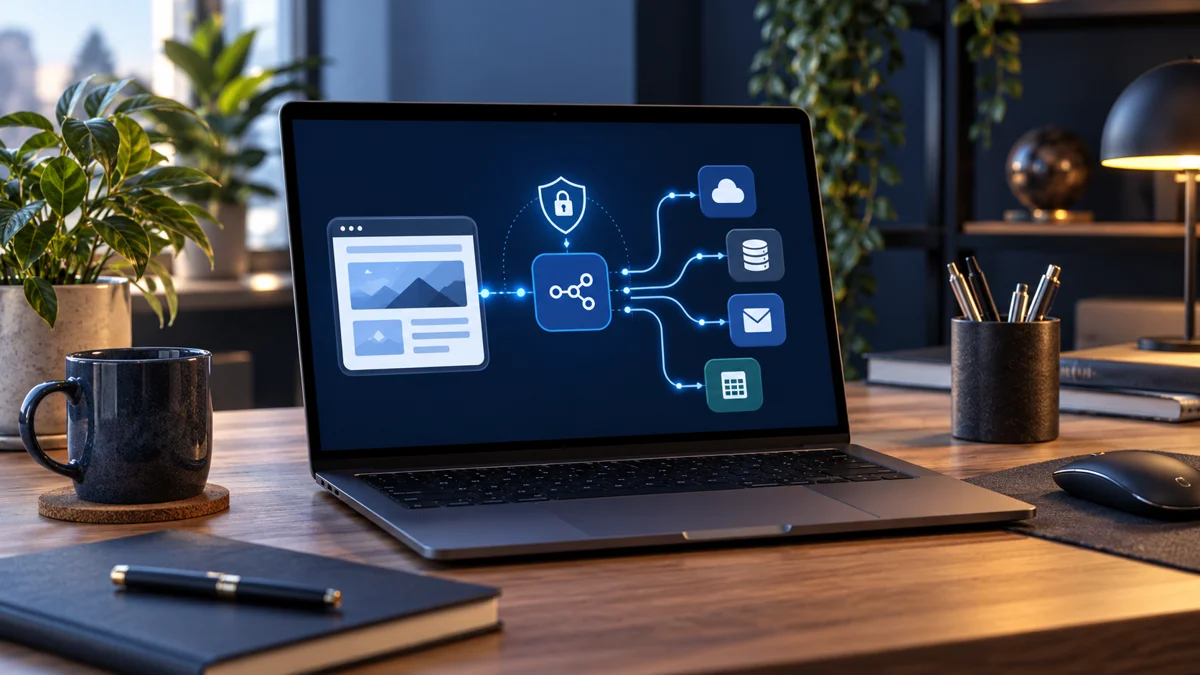
La arquitectura básica: separar disparador, lógica y escritura
Un flujo sencillo puede representarse así:
- Disparador: llega un webhook, se ejecuta una programación o aparece un nuevo dato en otro sistema.
- Normalización: se comprueba el formato y se transforman los campos necesarios.
- Validación: se decide si la operación es válida y si ya se procesó anteriormente.
- Acción: n8n consulta o modifica WordPress mediante una interfaz autorizada, habitualmente la REST API.
- Verificación: se confirma que WordPress guardó exactamente lo esperado.
- Trazabilidad: se registra el resultado y, cuando procede, se notifica el fallo o el éxito.
Separar estas fases hace que resulte mucho más fácil detectar dónde se rompe el proceso y evita que una entrada recibida se convierta directamente en una escritura en producción sin controles intermedios.
WordPress debe exponer solo el acceso necesario
La REST API de WordPress permite que aplicaciones externas consulten y gestionen contenido siguiendo las restricciones de autenticación y capacidades del CMS. Para integraciones externas, WordPress incluye Application Passwords: credenciales revocables asociadas a un usuario concreto, pensadas para acceso programático y distintas de su contraseña principal.
Una configuración razonable para n8n es:
- crear una credencial específica para la integración;
- utilizar siempre HTTPS;
- evitar reutilizar la contraseña principal del usuario;
- asignar al usuario de integración solo las capacidades que realmente necesita;
- revocar la credencial cuando deje de utilizarse;
- rotarla si existe cualquier sospecha de exposición.
En la guía sobre contraseñas de aplicación y REST API en WordPress tienes el proceso y las precauciones con más detalle.
Empieza por operaciones de bajo riesgo
Si vas a introducir automatización en un WordPress que ya está en producción, no empieces por las acciones más destructivas. Un primer flujo puede limitarse a:
- consultar contenido;
- crear borradores en lugar de publicar;
- actualizar un campo controlado;
- adjuntar información a un proceso que después revisa una persona;
- enviar una notificación cuando se cumpla una condición.
Cuando el flujo sea estable, tenga registros suficientes y hayas comprobado sus permisos, puedes valorar acciones más autónomas. La automatización no necesita empezar con acceso total para aportar valor.
Webhook o ejecución programada: elige según el origen
Un webhook funciona bien cuando otro sistema puede avisar a n8n justo en el momento en que ocurre un evento. Evita consultas periódicas innecesarias y reduce latencia.
Una ejecución programada tiene más sentido cuando el origen no ofrece eventos o cuando quieres procesar lotes en intervalos concretos.
En ambos casos debes decidir:
- qué datos mínimos necesita recibir el flujo;
- cómo se valida el origen;
- qué hacer con una petición incompleta;
- qué respuesta devuelve el endpoint;
- cuánto tiempo conservar los datos de ejecución.
La auditoría de seguridad de n8n incluye entre sus comprobaciones los webhooks desprotegidos, la configuración de seguridad de la instancia, determinados nodos de riesgo y si la instalación está desactualizada. Un endpoint público debe tratarse como una superficie expuesta, no como una URL secreta que nadie encontrará.
Evita duplicados antes de escribir en WordPress
Los fallos transitorios son normales: una petición puede agotar el tiempo de espera, una API puede responder tarde o una ejecución puede reintentarse. Por eso un flujo serio necesita una forma de reconocer si está procesando la misma operación por segunda vez.
Algunas estrategias:
- conservar un identificador externo estable;
- consultar si ese identificador ya se procesó;
- usar una clave idempotente en el sistema de destino cuando exista;
- separar “recibido” de “completado”;
- no asumir que un timeout significa que WordPress no guardó el cambio.
Este punto se desarrolla en automatizaciones fiables: reintentos e idempotencia. Es especialmente importante en procesos que crean entradas, pedidos, registros o cualquier entidad que no deba duplicarse.
Un reintento no debe repetir ciegamente todo el flujo
n8n conserva ejecuciones y permite revisar y reintentar flujos fallidos. Esa capacidad es útil, pero el flujo debe estar preparado para ella.
Imagina este caso:
- n8n crea correctamente un borrador en WordPress;
- la siguiente llamada, que debía guardar una referencia en otro sistema, falla;
- se reintenta toda la ejecución;
- el flujo vuelve a crear el borrador porque no comprobó el estado anterior.
La solución no es desactivar los reintentos, sino diseñar cada paso con estado verificable. Antes de repetir una escritura, consulta si ya existe el resultado que esperabas.
Las credenciales no pertenecen al código del flujo
No incrustes contraseñas, tokens o claves dentro de nodos de código, URLs o campos que acabarán en el historial de ejecución. Utiliza el sistema de credenciales de n8n y limita quién puede acceder a ellas.
Además, piensa en el alcance del usuario de WordPress. Si el flujo solo crea borradores, la cuenta utilizada no debería disponer de capacidades administrativas que no necesita. El principio es sencillo: si una credencial se filtra, el daño potencial debe estar limitado desde el diseño.
Ejemplo: crear un borrador de WordPress desde un proceso externo
Un flujo controlado podría seguir esta secuencia:
- recibir un evento o recuperar un registro nuevo;
- normalizar título, cuerpo y datos necesarios;
- validar que los campos obligatorios existen;
- calcular o recuperar un identificador único;
- comprobar que el elemento no se procesó antes;
- autenticarse contra WordPress con una credencial específica;
- crear el contenido con estado borrador;
- añadir taxonomía o metadatos permitidos;
- leer de nuevo el recurso creado y comprobar el resultado;
- registrar el ID de WordPress junto al identificador externo;
- notificar que el borrador está preparado para revisión.
La última lectura es importante. Una respuesta HTTP correcta demuestra que la petición se aceptó; no sustituye la comprobación de los valores finales cuando el dato es relevante para el proceso.
Producción y pruebas deben estar separadas cuando el riesgo lo justifique
Una integración puede escribir correctamente y aun así provocar un resultado no deseado: crear demasiados contenidos, asignar una categoría incorrecta o ejecutar una actualización sobre recursos reales.
Para flujos con impacto alto, prueba primero contra un entorno separado y utiliza datos controlados. La guía de staging en WordPress explica por qué una copia de pruebas resulta útil antes de tocar producción.
No todo necesita staging, pero cuanto mayor sea el volumen, el alcance de permisos o la dificultad de reversión, más importante es disponer de una fase de validación.
n8n y MCP resuelven problemas distintos
n8n encaja especialmente bien en procesos deterministas, repetibles y disparados por eventos o programación: llega un dato, se valida y se ejecuta una secuencia conocida.
MCP resulta útil cuando quieres que un cliente o agente de IA descubra herramientas autorizadas y decida cuál utilizar durante una interacción. No son enfoques excluyentes: un agente puede iniciar una acción y n8n encargarse del flujo repetible que hay detrás.
Si estás explorando esa otra capa, consulta MCP y WordPress: cómo conectar un asistente de IA con seguridad.
Observabilidad: saber qué ocurrió sin abrir cada nodo
Un proceso de producción debería permitir responder, como mínimo, a estas preguntas:
- ¿cuándo empezó la ejecución?
- ¿qué identificador estaba procesando?
- ¿qué paso falló?
- ¿se escribió algo en WordPress antes del fallo?
- ¿la ejecución puede reintentarse sin duplicar datos?
- ¿quién debe recibir el aviso?
No necesitas convertir cada automatización en una plataforma de observabilidad compleja. Sí necesitas evitar que el único diagnóstico posible sea abrir el flujo y adivinar qué sucedió.
Checklist antes de activar un flujo n8n + WordPress
- La conexión usa HTTPS.
- La credencial es específica de la integración.
- El usuario de WordPress tiene permisos mínimos suficientes.
- Los secretos están en el sistema de credenciales, no en el código.
- Los datos de entrada se validan antes de escribir.
- Existe una estrategia contra duplicados.
- Los reintentos no repiten operaciones ya completadas.
- Los errores dejan una ejecución trazable.
- Las acciones sensibles se han probado antes.
- Hay una forma clara de desactivar el flujo y revocar la credencial.
Automatizar con criterio
La mejor automatización no es la que contiene más nodos. Es la que reduce trabajo manual sin introducir un punto ciego en el sistema. WordPress debe seguir siendo entendible, las credenciales deben poder revocarse y un fallo debe tener un camino de diagnóstico y recuperación.
Si quieres conectar WordPress con sistemas internos, APIs o procesos recurrentes, en Automatización e integraciones puedes ver el enfoque de Gonzalo CN para este tipo de proyectos.
¿Tienes un proceso manual que quieres llevar a n8n?
Puedo ayudarte a diseñar el flujo, limitar permisos, conectar WordPress y dejar definidos reintentos, validaciones y trazabilidad antes de automatizar producción.